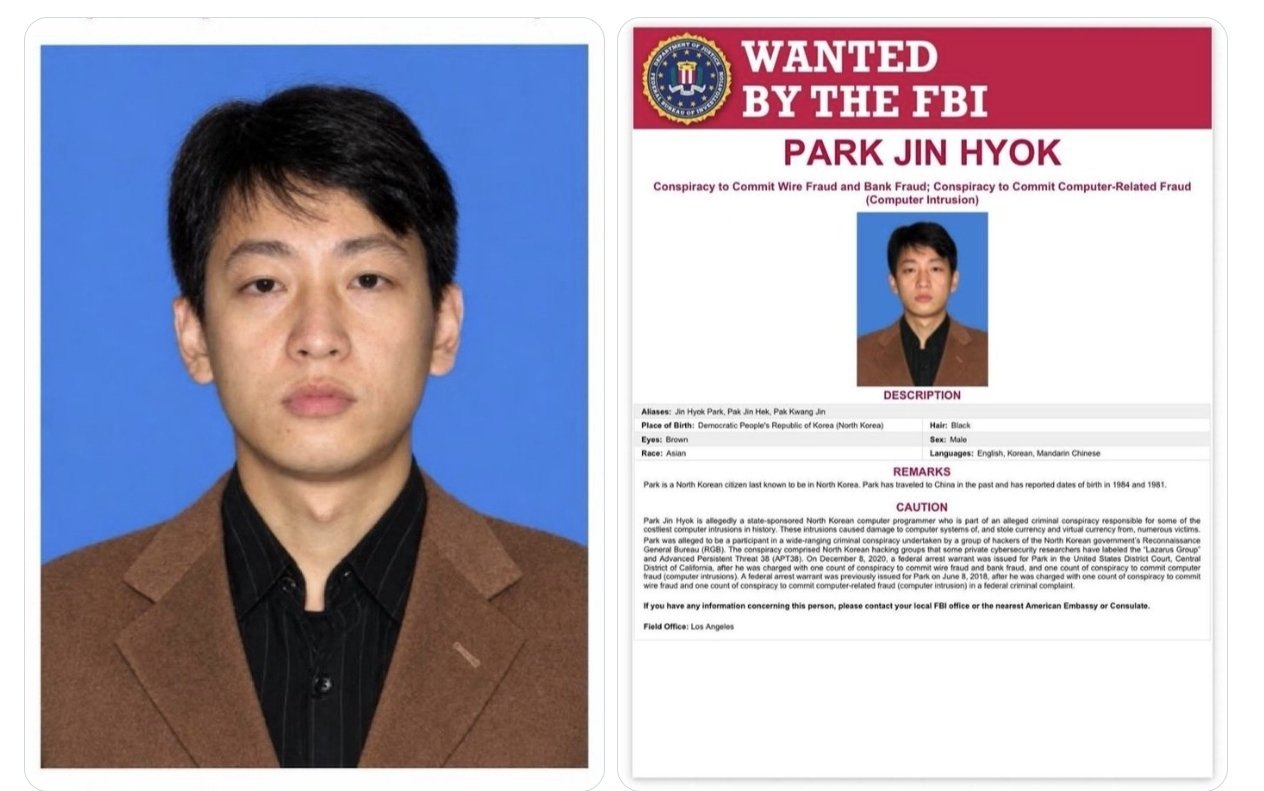
Pak Jin-hyok é apontado pelos Estados Unidos como integrante de uma operação de espionagem cibernética ligada ao regime norte-coreano. Seu nome aparece em investigações sobre ataques a empresas, bancos e sistemas de saúde.
A Coreia do Norte, um dos países mais isolados do planeta, tornou-se protagonista de uma das maiores ameaças à segurança digital internacional. No centro das investigações americanas está Pak Jin-hyok, um programador norte-coreano acusado de participar de operações cibernéticas que atingiram empresas multinacionais, instituições financeiras e serviços essenciais em diferentes países.
Procurado pelo FBI, Pak é associado pelas autoridades dos Estados Unidos a um grupo de hackers conhecido como Lazarus, vinculado ao aparato de inteligência norte-coreano.
Entre os episódios atribuídos à rede estão o ataque à Sony Pictures, em 2014, o roubo de US$ 81 milhões do Banco Central de Bangladesh, em 2016, e a disseminação do ransomware WannaCry, em 2017, que provocou uma crise mundial de segurança digital.
A dimensão desses ataques levantou uma preocupação ainda maior entre autoridades internacionais: o uso de operações cibernéticas para financiar programas estratégicos e militares da Coreia do Norte, incluindo o desenvolvimento de armas nucleares e mísseis balísticos.
O homem por trás de uma investigação internacional
Pak Jin-hyok foi formalmente acusado pelo Departamento de Justiça dos Estados Unidos em setembro de 2018. Segundo os investigadores, ele participou de atividades relacionadas a uma organização norte-coreana de operações cibernéticas, também identificada em documentos americanos como APT38.
A acusação descreve uma estrutura sofisticada, capaz de realizar espionagem, sabotagem digital e operações financeiras fraudulentas.
Apesar de ser apresentado frequentemente como um dos hackers mais perigosos do mundo, não existe uma classificação oficial que o identifique como o mais perigoso da história. Tampouco há comprovação pública de que tenha comandado pessoalmente todos os ataques atribuídos ao grupo Lazarus.
O caso revela uma característica particular da guerra cibernética moderna: ataques capazes de provocar prejuízos bilionários podem ser executados sem que seus responsáveis precisem atravessar fronteiras.
Sony Pictures: o ataque que expôs Hollywood
Em 2014, a Sony Pictures Entertainment sofreu uma invasão que comprometeu informações corporativas, comunicações internas e dados pessoais de funcionários.
Documentos confidenciais e filmes ainda não lançados foram divulgados, causando prejuízos financeiros e danos à reputação da empresa.
O episódio ocorreu no contexto das tensões envolvendo o filme The Interview, uma comédia que satirizava o líder norte-coreano Kim Jong-un.
As autoridades americanas atribuíram o ataque à Coreia do Norte, que rejeitou a responsabilidade.
O incidente demonstrou que operações cibernéticas poderiam ser utilizadas não apenas para obter dinheiro, mas também para intimidar empresas e exercer pressão política.
Bangladesh: US$ 81 milhões desviados por meio do sistema bancário
Em fevereiro de 2016, criminosos cibernéticos conseguiram enviar instruções fraudulentas de transferência a partir de uma conta do Banco Central de Bangladesh mantida no Federal Reserve Bank de Nova York.
Os invasores tentaram movimentar aproximadamente US$ 951 milhões. Parte das operações foi bloqueada, mas US$ 81 milhões foram efetivamente desviados, principalmente para contas nas Filipinas.
O ataque tornou-se um dos exemplos mais conhecidos de fraude financeira internacional realizada por meio de sistemas bancários.
Investigadores americanos associaram a operação à rede de hackers vinculada à Coreia do Norte.
WannaCry: quando hospitais e empresas ficaram paralisados
Em maio de 2017, o ransomware WannaCry espalhou-se rapidamente por redes de computadores em diversos países.
O programa malicioso explorava vulnerabilidades do Windows, bloqueava arquivos e exigia pagamentos em criptomoedas para tentar restabelecer o acesso.
O ataque atingiu centenas de milhares de computadores em aproximadamente 150 países, segundo estimativas amplamente divulgadas.
O Serviço Nacional de Saúde britânico, o NHS, esteve entre as instituições mais prejudicadas. Hospitais e unidades médicas tiveram consultas canceladas, sistemas interrompidos e serviços comprometidos.
Empresas industriais, incluindo Renault e outras grandes organizações, também enfrentaram interrupções.
A investigação americana vinculou Pak Jin-hyok às operações atribuídas à Coreia do Norte, incluindo o WannaCry.
Criptomoedas: uma nova frente de financiamento
Nos últimos anos, grupos associados à Coreia do Norte passaram a ser investigados por roubos de criptomoedas envolvendo centenas de milhões e, em alguns casos, bilhões de dólares.
O objetivo, segundo autoridades americanas e organismos internacionais, seria obter recursos financeiros apesar das sanções econômicas impostas ao país.
Entretanto, é importante distinguir as acusações contra Pak Jin-hyok das operações atribuídas posteriormente ao grupo Lazarus.
Não há evidência pública suficiente para afirmar que Pak tenha sido pessoalmente o mentor de todos os grandes roubos de criptomoedas, incluindo ataques a plataformas como Binance.
A atuação de grupos norte-coreanos é investigada como parte de uma estrutura mais ampla, composta por diferentes operadores, unidades e campanhas cibernéticas.
Dinheiro roubado pode financiar armas nucleares?
Essa é uma das maiores preocupações dos Estados Unidos e de especialistas em segurança internacional.
Autoridades americanas e relatórios das Nações Unidas apontam que operações cibernéticas atribuídas à Coreia do Norte contribuem para a obtenção de recursos utilizados em programas militares proibidos por sanções internacionais.
Entre as principais preocupações estão o desenvolvimento de armas nucleares, mísseis balísticos e outras capacidades estratégicas.
O regime norte-coreano também vem investindo em sistemas militares avançados, incluindo drones e embarcações de guerra.
Contudo, não é possível estabelecer, com as informações públicas disponíveis, uma ligação financeira direta entre os valores roubados por Pak Jin-hyok e projetos militares específicos, como determinados drones ou destróieres.
Por que o FBI ainda não conseguiu prendê-lo?
A situação de Pak Jin-hyok demonstra uma das principais dificuldades enfrentadas pelas autoridades na repressão ao crime cibernético internacional.
Os Estados Unidos não possuem um tratado de extradição operacional com a Coreia do Norte, e o regime de Pyongyang não coopera regularmente com investigações criminais americanas.
Isso torna extremamente difícil executar uma ordem de prisão contra um suspeito que esteja protegido em território norte-coreano.
Ainda assim, seria incorreto afirmar que sua prisão é absolutamente impossível. A detenção poderia ocorrer caso ele viajasse para uma jurisdição disposta a cooperar com as autoridades americanas.
Uma guerra silenciosa que ultrapassa fronteiras
O caso de Pak Jin-hyok representa uma transformação na segurança internacional.
Durante décadas, a capacidade militar dos países foi medida principalmente pelo tamanho de seus exércitos, quantidade de armamentos e alcance de seus mísseis.
Hoje, uma operação digital pode comprometer bancos, interromper hospitais, paralisar indústrias e provocar prejuízos em diferentes continentes.
A Coreia do Norte demonstra que o isolamento econômico e diplomático não impede necessariamente um país de desenvolver capacidades cibernéticas sofisticadas.
O desafio para a comunidade internacional é enfrentar uma ameaça que não depende de fronteiras físicas e cujos responsáveis podem operar a milhares de quilômetros de suas vítimas.
O caso deixa uma questão central: como responsabilizar operadores cibernéticos que atuam sob a proteção de governos que não cooperam com a Justiça internacional?


Comentários
Participe da conversa
Para comentar no Zip News, faça login ou crie gratuitamente seu cadastro.
Ainda não há comentários aprovados. Seja o primeiro a participar.